 Futbols
 Basketbols
 Hokejs

Microsoft: хакеры прячут GSocket на Linux-серверах под видом системных процессов
Злоумышленники проникают через уязвимые веб-приложения и оставляют открытый инструмент, который позволяет вернуться на сервер даже после того, как исходную дыру закрыли. Чаще всего страдают сайты на PHP и хостинги с cPanel.

Mārtiņš Lasmanis· Главный редактор
Подготовила редакция S Ziņas·
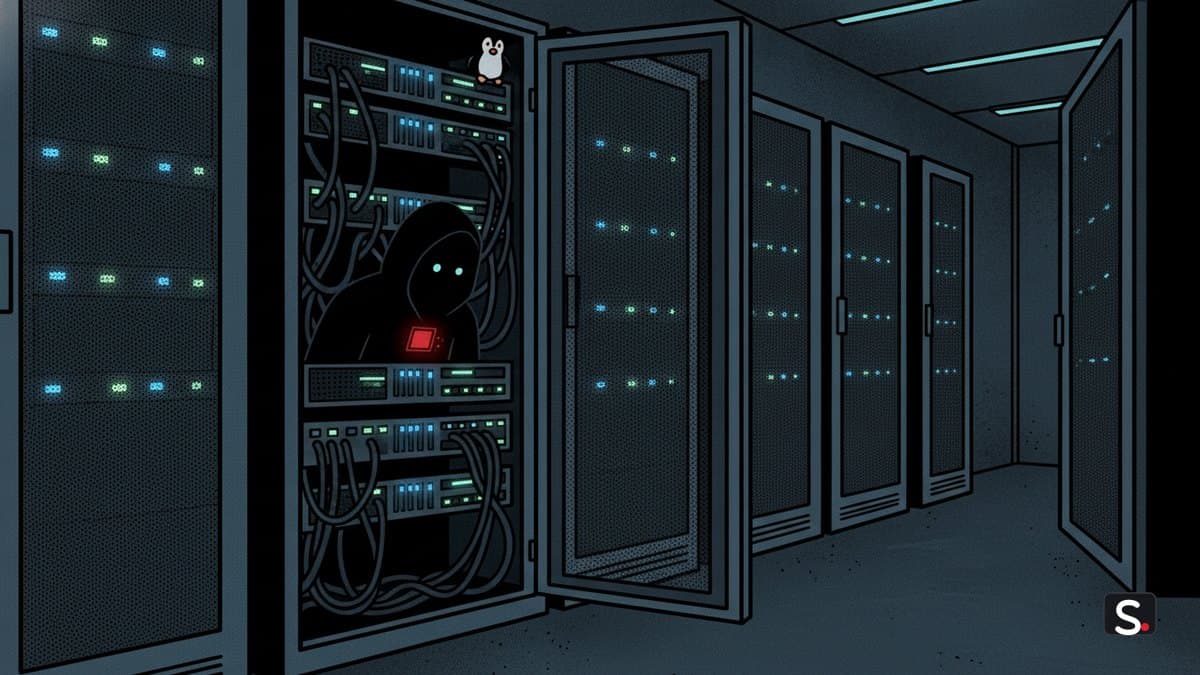
Разные группы злоумышленников используют открытый инструмент GSocket, чтобы незаметно сохранять доступ к взломанным Linux-серверам, предупреждают исследователи безопасности Microsoft в отчёте, опубликованном 11 ноября. Инструмент позволяет вернуться на сервер даже после того, как уязвимость, через которую туда проникли, уже закрыта.
Как проходит атака
По данным Microsoft, сначала атакующие пользуются уязвимыми веб-приложениями, чтобы выполнять команды на сервере. Затем они скачивают скрипт, который изучает систему, подбирает подходящий клиент GSocket и кладёт его в каталоги в оперативной памяти, например /dev/shm.
Чтобы процесс не бросался в глаза, его запускают под именем, похожим на поток ядра Linux или службу systemd. Доступ страхуют сразу несколькими способами: задания cron, службы systemd, записи в профилях командной оболочки и запасные копии. После этого злоумышленники удаляют временные файлы и подменяют отметки времени. В нескольких случаях они пытались получить права root через уязвимость CVE-2026-43284.
Почему это трудно заметить
Своего управляющего сервера у GSocket нет: и взломанная машина, и атакующий сами подключаются к публичной ретрансляционной сети Global Socket, поэтому межсетевой экран, следящий за входящими соединениями, такой трафик не видит. С марта по август число срабатываний Microsoft Defender for Endpoint, связанных с GSocket, выросло на 356,2 %.
Конкретную группировку Microsoft не называет. На веб-приложения и хостинг пришлось 87,1 % случаев, которые удалось классифицировать, из них 63,9 % — приложения на PHP и cPanel. По числу пострадавших организаций лидирует сфера образования и науки (30,7 %), за ней идут технологии и телекоммуникации (22,9 %).
Что советуют сделать
Microsoft советует чистить весь сервер, а не только латать приложение: удалить клиент GSocket, его записи автозапуска и временные файлы и убедиться, что соединения с ретрансляционной сетью прекратились. Исходящие соединения рекомендуется по умолчанию запрещать, временные каталоги и каталоги в памяти монтировать без права запуска, регулярно проверять cron, systemd и файлы запуска оболочки, а также вовремя обновлять веб-приложения и системы управления контентом.
Читайте также
Комментарии
Пока нет комментариев. Будь первым!